Un malware lié à la Corée du Nord exploite la blockchain
Omnistealer cache son code dans des transactions immuables et aurait déjà compromis plus de 300 000 identifiants.
omnistealer_ban
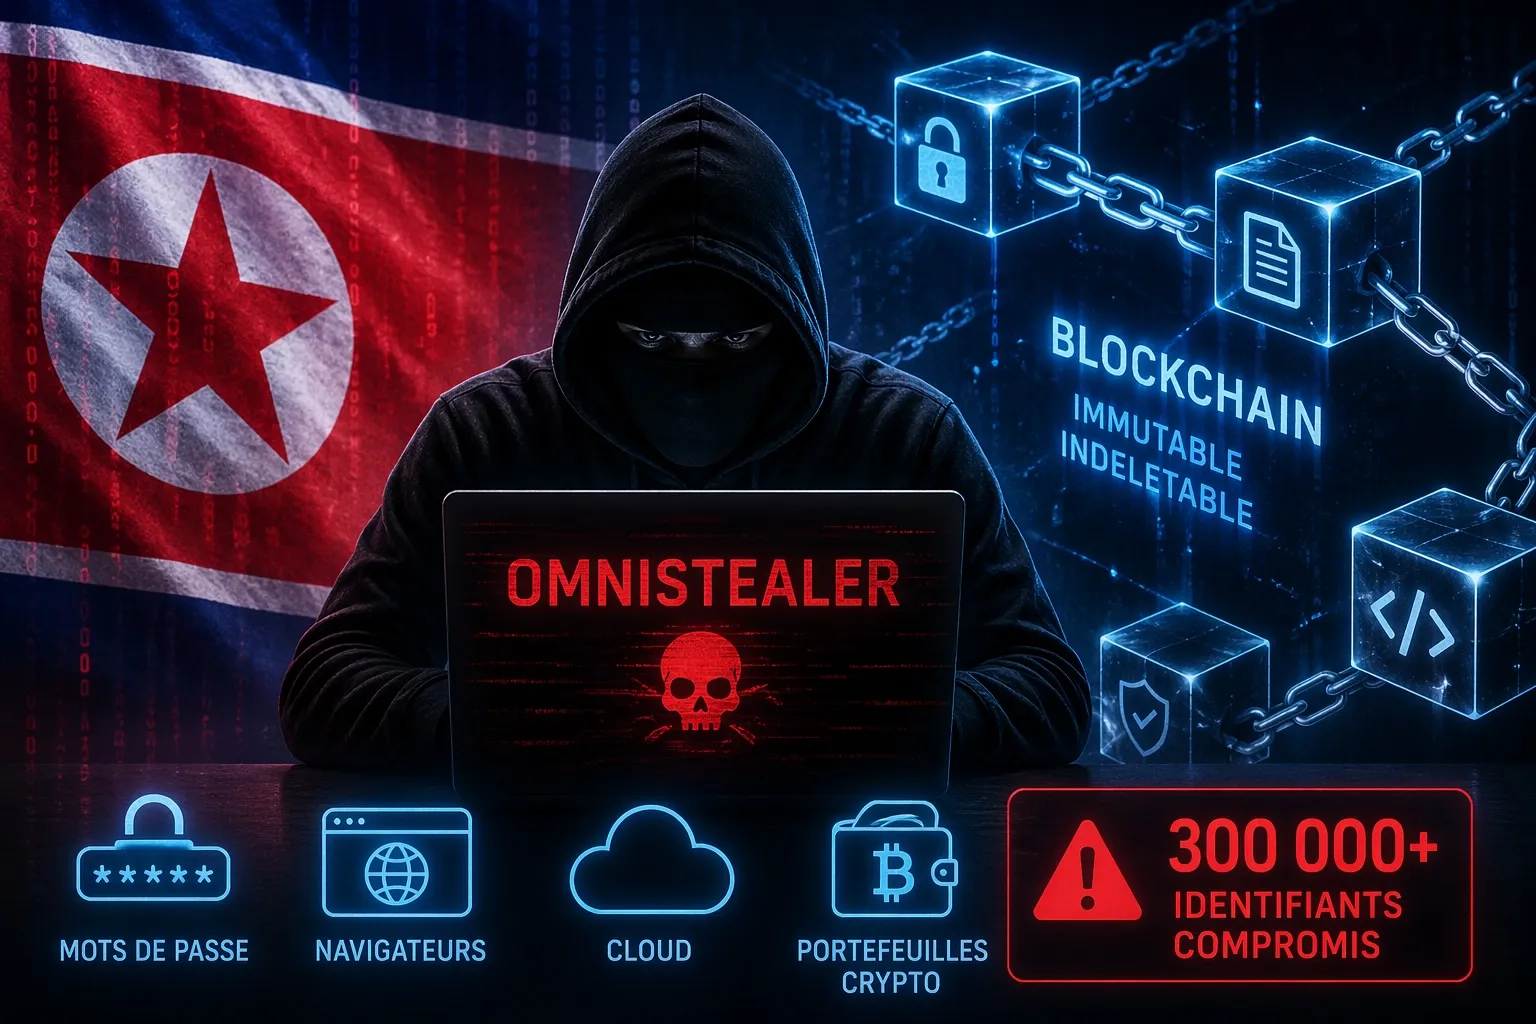
Un logiciel malveillant baptisé Omnistealer exploite les blockchains publiques pour dissimuler son code, une technique qui le rend particulièrement difficile à neutraliser, selon des chercheurs en cybersécurité.
Le malware stocke des fragments de code dans des transactions sur des réseaux comme TRON, Aptos et Binance Smart Chain. Ces données étant immuables, elles ne peuvent pas être retirées, contrairement aux contenus hébergés sur des plateformes traditionnelles comme GitHub.
D’après une autre analyse, l’opération serait liée au groupe de pirates nord-coréen Lazarus, connu pour ses attaques visant l’écosystème des cryptomonnaies.
Une fois installé, Omnistealer agit comme un outil de vol massif de données. Il cible notamment les gestionnaires de mots de passe, les navigateurs web, les comptes de stockage infonuagique et plus de 60 portefeuilles de cryptomonnaies. Plus de 300 000 identifiants auraient déjà été compromis.
L’infection débute souvent par de fausses offres d’emploi en programmation diffusées sur LinkedIn ou Upwork. Les victimes sont incitées à exécuter du code piégé, qui récupère ensuite ses instructions directement depuis la blockchain.
Cette méthode illustre une évolution des cybermenaces, où des infrastructures décentralisées servent désormais de refuge quasi permanent pour des opérations malveillantes.
Commentaires