Cybersécurité industrielle : les failles derrière les réfrigérateurs piratés
Des dizaines de failles découvertes chez Danfoss et Copeland révèlent les risques des contrôleurs industriels connectés et parfois mal protégés.

Des dizaines de vulnérabilités avaient été découvertes dans les systèmes frigorifiques Danfoss et Copeland avant les cyberattaques européennes. Des équipements désuets, des interfaces accessibles sur Internet et des accès de maintenance mal protégés soulèvent des questions qui dépassent largement les réfrigérateurs.
En août 2026, près de deux mois avant les attaques majeures contre les supermarchés européens, l'entreprise de cybersécurité Claroty publiait deux analyses préoccupantes.
La première révélait 23 vulnérabilités dans les contrôleurs Copeland XWEB Pro, dont 21 de gravité élevée. La seconde démontrait qu'il était possible de contourner l'authentification de certains contrôleurs Danfoss AK-SM 800A.
Les fabricants avaient publié des correctifs. Pourtant, en octobre et novembre, des centaines d'installations frigorifiques européennes ont été compromises.
La méthode exacte employée par les pirates n'est pas connue dans tous les cas, mais ces recherches permettent de comprendre pourquoi les équipements industriels connectés représentent des cibles particulièrement sensibles.
Des équipements industriels qui sont aussi des ordinateurs
Dans un supermarché, les réfrigérateurs et les congélateurs sont souvent reliés à un système de supervision central.
Celui-ci permet de surveiller les températures, de gérer les alarmes et de modifier certains paramètres à distance. Il communique avec les contrôleurs locaux qui commandent notamment les compresseurs, les ventilateurs et les cycles de dégivrage.
Ces technologies appartiennent au domaine des technologies opérationnelles (OT), qui regroupent les systèmes informatiques servant à contrôler des équipements physiques. Lorsqu'elles sont connectées, elles peuvent également faire partie de l'Internet industriel des objets (IIoT). Leur particularité est qu'une intrusion informatique peut provoquer des conséquences physiques immédiates.
Copeland : 23 vulnérabilités découvertes
Les chercheurs de l'équipe Team82 de Claroty ont identifié 23 vulnérabilités dans les contrôleurs Copeland XWEB Pro, dont plusieurs permettaient de contourner l'authentification ou d'exécuter des commandes à distance.
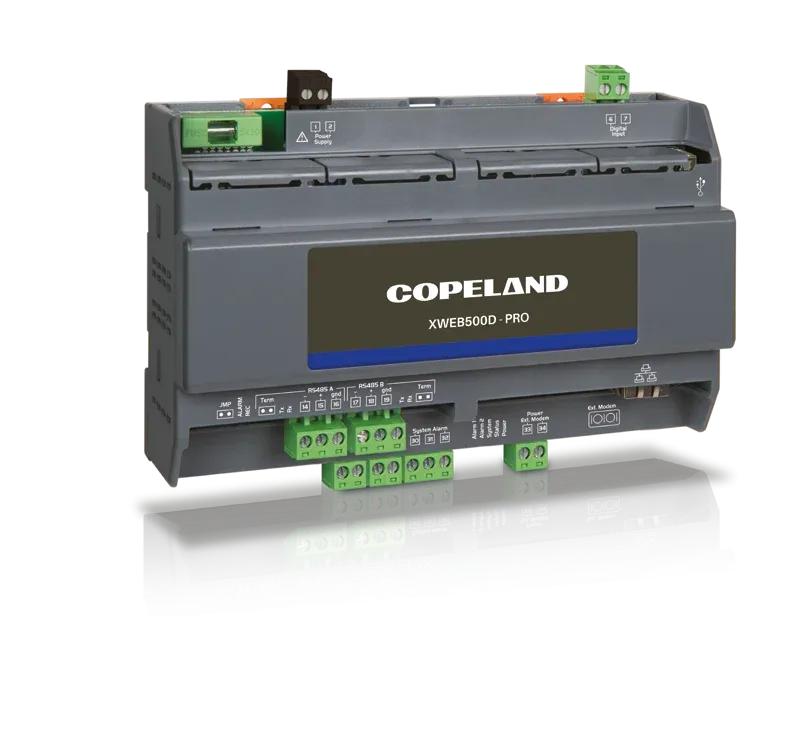
Certaines failles concernaient notamment la gestion des mots de passe et le traitement des commandes par le système d'exploitation Linux intégré.
Pour démontrer les risques, les chercheurs ont reproduit une attaque en laboratoire sur un réfrigérateur équipé d'un contrôleur XWEB Pro et d'un contrôleur local Dixell.
Ils ont réussi à manipuler certaines fonctions de refroidissement tout en maintenant un affichage de température apparemment normal. Un tel scénario pourrait donc permettre de perturber un équipement tout en compliquant la détection du problème. Copeland a corrigé les vulnérabilités identifiées dans la version 1.13 de son micrologiciel.
Danfoss : un mécanisme d'authentification vulnérable
L'analyse de Claroty sur le Danfoss AK-SM 800A révèle une autre faiblesse importante.
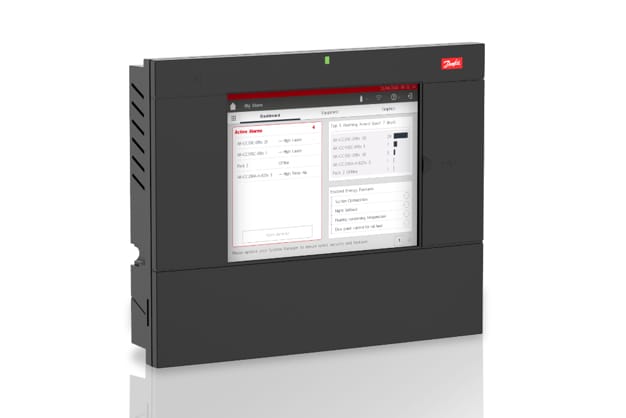
Claroty a relevé trois failles. La première, CVE-2025-41450, reposait sur un mécanisme d'authentification alternatif utilisant un code quotidien dont le fonctionnement pouvait être reconstitué. Elle permettait de contourner la procédure d'authentification habituelle.
Une deuxième faille, CVE-2025-41451, concernait une injection de commandes dans les fonctions de configuration des notifications par courriel.
Combinées, ces vulnérabilités pouvaient permettre à un attaquant distant de dépasser les fonctions normales de gestion et d'exécuter des commandes sur le contrôleur.
Une troisième faille, CVE-2025-41452, permettait de perturber l'interface Web de gestion en manipulant certains paramètres de configuration.
Danfoss a publié des correctifs, notamment dans la version R4.3.1.
Il faut toutefois préciser qu'aucune preuve publique ne permet d'affirmer que les pirates responsables des attaques européennes ont exploité précisément ces vulnérabilités.
Comment atteindre un équipement derrière un pare-feu ?
Dans une installation correctement protégée, les contrôleurs industriels ne devraient pas être directement accessibles depuis Internet.
Pourtant, les recherches de Claroty et de Censys ont montré que des milliers d'interfaces de gestion de systèmes frigorifiques étaient exposées publiquement.
Cela ne signifie pas nécessairement que les pirates ont contourné les pare-feu.
Une règle de redirection de port peut autoriser volontairement l'accès à un contrôleur pour permettre la maintenance à distance. Certains fournisseurs utilisent également leurs propres connexions cellulaires, indépendantes du réseau principal de l'entreprise.
Un compte de télémaintenance compromis peut aussi permettre à un attaquant d'utiliser un accès normalement réservé aux techniciens.
Ces différents scénarios sont possibles, mais les configurations exactes des installations attaquées ne sont pas toutes connues.
Le CERT-FR recommande notamment de retirer les contrôleurs de l'Internet public et de sécuriser les accès distants à l'aide de réseaux privés virtuels (VPN).
Des mises à jour qui ne règlent pas nécessairement tout
La documentation de Danfoss illustre bien les difficultés rencontrées dans les environnements industriels.
Depuis la version 4.0.x du logiciel AK-SM 800A, le fabricant active par défaut un mode de sécurité renforcé appelé Strict, qui impose notamment HTTPS et une authentification par jeton de session pour certaines communications.
Mais un mode Backward Compatible demeure disponible afin de permettre le fonctionnement d'anciennes applications de supervision.
Ce dernier autorise notamment les communications HTTP et n'exige pas les mêmes protections d'authentification.
Une entreprise peut donc installer une mise à jour tout en conservant certains paramètres moins sécuritaires pour assurer la compatibilité avec ses équipements existants.
Danfoss recommande également, dans certaines situations, d'effectuer les mises à jour directement sur place afin d'éviter de perdre l'accès au contrôleur.
Ces contraintes compliquent le déploiement des correctifs dans les installations industrielles, particulièrement lorsque plusieurs sites doivent être maintenus en fonctionnement.
Les pirates ont-ils profité des bulletins de sécurité ?
Les analyses techniques de Claroty ont été rendues publiques avant les attaques d'octobre et novembre.
Ces publications permettaient aux administrateurs d'identifier les modèles vulnérables et d'appliquer les correctifs disponibles. Mais ces mêmes renseignements pouvaient également être consultés par des pirates.
On parle alors d'exploitation N-day, lorsqu'une vulnérabilité déjà documentée demeure présente dans des équipements qui n'ont pas encore été corrigés.
Entre le 20 et le 30 octobre, l'entreprise Lupovis a d'ailleurs observé plus de 276 tentatives de reconnaissance sur des systèmes leurres reproduisant des contrôleurs Danfoss.
Les chercheurs ont notamment détecté des essais d'identifiants par défaut et de vulnérabilités connues.
Rien ne prouve que ces activités étaient directement liées aux attaques ou que les pirates ont utilisé les recherches de Claroty. Elles démontrent néanmoins l'intérêt que suscitent ces équipements auprès des acteurs malveillants.
Des équipements commercialisés aux cyberattaques
Retracez les lancements, retraits de produits, avertissements de sécurité, correctifs et attaques touchant la réfrigération commerciale. Cliquez sur un événement pour consulter son contexte et sa source.
Des milliers de contrôleurs accessibles sur Internet
Selon Censys, 6 695 hôtes exposaient sur Internet des interfaces associées aux contrôleurs frigorifiques concernés le 9 octobre 2026.
Le 5 novembre, ce nombre était tombé à 3 124, une diminution de 53 %.
La baisse s'est amorcée en France après les premières attaques, puis s'est étendue à d'autres pays après la deuxième vague.
Ces données ne permettent pas de déterminer combien d'équipements ont été corrigés, déconnectés ou simplement placés derrière des protections réseau.
Elles montrent toutefois qu'un nombre important d'installations demeuraient accessibles malgré les avertissements des fabricants et des autorités.
La sécurité industrielle, une réalité plus complexe sur le terrain
Pour avoir travaillé pendant de nombreuses années dans des environnements industriels, j'ai souvent constaté que des équipements vieillissants demeurent en service bien au-delà de leur durée de support informatique.
Leur remplacement peut être coûteux, complexe et parfois nécessiter un arrêt de production.
Par expérience, plusieurs entreprises prennent soin d'isoler leurs réseaux industriels d'Internet. Cette précaution réduit considérablement les risques, mais ne garantit pas une protection absolue.
Les fournisseurs externes doivent parfois accéder aux équipements pour effectuer la maintenance ou intervenir à distance. Un accès mal sécurisé, un ordinateur de technicien compromis ou une négligence chez un prestataire peut alors devenir une porte d'entrée vers le réseau industriel.
Une entreprise peut donc avoir mis en place d'excellentes protections informatiques et demeurer exposée à des risques provenant de ses partenaires.
Les attaques européennes rappellent ainsi l'importance de connaître non seulement les équipements connectés à une infrastructure, mais aussi les personnes et les entreprises qui disposent d'un accès à ces systèmes.
Le Canada est-il à l'abri ?
Les technologies visées ne sont pas exclusivement européennes. Danfoss et Copeland commercialisent leurs équipements à l'international, notamment en Amérique du Nord.
Le Centre canadien pour la cybersécurité avertit déjà les entreprises que des acteurs malveillants ciblent les systèmes industriels accessibles depuis Internet. Aucune vague comparable de sabotage frigorifique n'a toutefois été publiquement confirmée au Canada.
L'absence d'incidents signalés ne signifie pas que les installations canadiennes sont protégées. Les événements européens rappellent qu'un équipement industriel connecté doit être considéré comme un véritable système informatique, avec ses correctifs, ses accès réseau, ses mécanismes d'authentification et ses responsabilités de maintenance.
Car lorsqu'un système informatique contrôle une infrastructure physique, les conséquences d'une intrusion peuvent dépasser largement le monde numérique.
Pour le récit des attaques et de leurs conséquences dans les supermarchés, lisez Réfrigérateurs piratés : ce que l'enquête révèle. Sur le même thème : comment les objets connectés sont devenus des machines à collecter des données.