Réfrigérateurs piratés : ce que l'enquête révèle
Les cyberattaques ont provoqué des pertes alimentaires dans des supermarchés européens. Les pirates et leurs motivations restent à identifier.
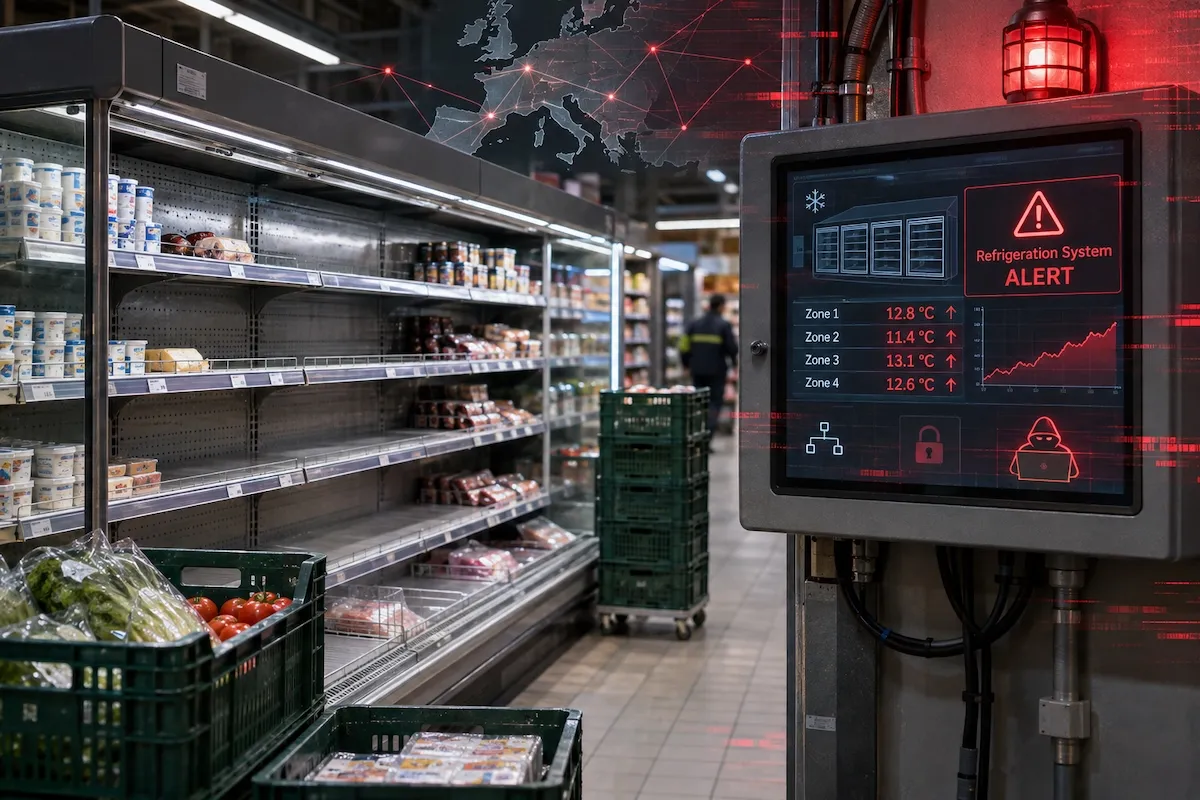
Des centaines de supermarchés européens ont été victimes de cyberattaques qui ont fait grimper la température de leurs réfrigérateurs et congélateurs jusqu'à 50 °C. Des tonnes de nourriture ont été perdues et des installations médicales ont également été touchées. Mais comment peut-on pirater un réfrigérateur, et qui se cache derrière ces attaques ?
Dans un supermarché de Stockholm, des employés découvrent au petit matin que les congélateurs ne fonctionnent plus normalement. Leur température a grimpé jusqu'à 50 °C. Les aliments sont impropres à la consommation et doivent être jetés.
Le problème n'est pas mécanique. Quelqu'un a modifié à distance les paramètres de fonctionnement des équipements. L'incident est loin d'être isolé. Depuis le mois d'octobre, plusieurs vagues de cyberattaques ont frappé des supermarchés européens. Certaines ont provoqué des pertes alimentaires importantes et des incendies ont également été signalés. Le 4 novembre, la Commission européenne et l'Agence de l'Union européenne pour la cybersécurité (ENISA) ont publié une déclaration commune demandant aux entreprises concernées de prendre rapidement des mesures de protection.
Des attaques qui ont commencé en France
Les premières attaques majeures sont signalées dans la nuit du 11 au 12 octobre 2026, en France. Des installations frigorifiques de plusieurs chaînes, notamment Intermarché, Carrefour Market, Monoprix, Leclerc et Super U, sont perturbées. Selon les sources, entre 250 et 700 magasins auraient été touchés. Ces estimations différentes ne permettent pas encore d'établir un bilan définitif.
Les pirates ont notamment déclenché les cycles de dégivrage des installations, une fonction normalement utilisée pour empêcher l'accumulation de glace. En maintenant les équipements en dégivrage ou en modifiant leurs paramètres, il devient possible de faire monter la température bien au-delà de ce qui est acceptable pour conserver les aliments. Certains commerces ont perdu une grande partie de leur inventaire réfrigéré.
Dès le 12 octobre, les autorités françaises publient une alerte de sécurité visant plusieurs modèles de contrôleurs frigorifiques commercialisés par Danfoss et Copeland/Dixell. Elles recommandent notamment de déconnecter d'Internet les interfaces de gestion des installations.
Une deuxième vague trois semaines plus tard
Malgré les avertissements, une nouvelle série d'attaques frappe l'Europe les 1er et 2 novembre. Cette fois, plus de 115 commerces sont touchés dans plusieurs pays, dont la Belgique, les Pays-Bas, la Suède, le Luxembourg, l'Irlande et l'Estonie.
Des magasins appartenant notamment aux chaînes ICA, Coop, Carrefour et Ahold Delhaize sont concernés. Dans certains établissements, les attaques commencent au milieu de la nuit.
À Stockholm, une responsable de magasin rapporte que l'incident s'est produit vers 2 h du matin, mais que le problème n'a été constaté que plusieurs heures plus tard. Ce délai est important. Quelques heures peuvent suffire pour compromettre la conservation de grandes quantités de nourriture.
Il est possible que les pirates aient cherché à profiter de l'absence du personnel, mais rien ne prouve encore que le choix des heures nocturnes faisait partie d'une stratégie coordonnée.
Même les banques de sang sont touchées
Le 2 novembre, trois installations de l'Établissement français du sang (EFS) sont également victimes de perturbations de leurs équipements frigorifiques. Cette fois, les pirates s'en prennent à un système lié à un fournisseur de réfrigération. Les températures et les paramètres de dégivrage de certaines chambres froides sont modifiés sans autorisation.
Heureusement, les systèmes de surveillance permettent aux employés de détecter rapidement les anomalies. Les produits concernés sont sécurisés ou déplacés vers d'autres installations. L'EFS confirme qu'aucun produit sanguin n'a été perdu et qu'aucune conséquence sanitaire n'a été constatée. L'incident montre néanmoins que les conséquences de telles attaques pourraient être beaucoup plus graves qu'une simple perte de nourriture.
Comment pirate-t-on un réfrigérateur ?
Il ne s'agit pas ici des réfrigérateurs intelligents qu'on retrouve parfois dans nos cuisines. Dans les supermarchés, les entrepôts et les installations médicales, les équipements frigorifiques sont souvent reliés à un système informatique central. Celui-ci permet de surveiller les températures, de déclencher le dégivrage, de recevoir des alarmes et de modifier certains paramètres à distance. Un technicien peut ainsi contrôler les installations de plusieurs commerces sans avoir à se déplacer. Mais cette connexion représente également une porte d'entrée potentielle pour les pirates. Lorsque l'interface de gestion est accessible depuis Internet et qu'elle est insuffisamment protégée, une personne non autorisée peut tenter d'y accéder.
Certains systèmes utilisaient des logiciels anciens, tandis que d'autres pouvaient présenter des mots de passe faibles ou des vulnérabilités connues. Une fois l'accès obtenu, il n'est pas nécessaire de détruire le logiciel. Les fonctions normales du système peuvent suffire pour provoquer les dégâts. Il suffit notamment de modifier les réglages de température ou les cycles de dégivrage pour perturber le refroidissement. Les autorités n'ont cependant pas confirmé la méthode exacte employée dans chacun des magasins attaqués.
Qui sont les pirates ?
Deux groupes prorusses, NoName057(16) et Z-Pentest, ont revendiqué les attaques sur Telegram au début du mois de novembre. Le premier est connu pour mener des attaques informatiques contre différentes organisations occidentales. Le second a déjà manifesté un intérêt pour les infrastructures industrielles. Toutefois, leurs revendications ne constituent pas une preuve de responsabilité.
Une enquête sur la chronologie des messages publiés sur Telegram soulève même des doutes sur l'origine de certaines déclarations. De son côté, l'entreprise de cybersécurité Lupovis affirme avoir observé une activité inhabituelle dans les jours précédant les attaques de novembre. Ses systèmes de surveillance ont détecté plus de 276 tentatives de reconnaissance sur une période de dix jours, visant notamment des contrôleurs comparables à ceux utilisés dans les commerces.
Certains serveurs employés avaient déjà été associés à des activités malveillantes russes. Pour les chercheurs, ces éléments pourraient correspondre à une opération organisée, possiblement liée à un État. Mais aucune autorité n'a officiellement attribué les attaques à la Russie ou confirmé que les deux vagues avaient été organisées par les mêmes personnes.
Pourquoi les attaques ont-elles continué ?
C'est sans doute l'un des éléments les plus étonnants. Les fabricants avaient déjà publié des avertissements et des correctifs avant les premières attaques. Après les incidents français, les autorités ont également demandé aux entreprises de sécuriser leurs installations.
Pourtant, trois semaines plus tard, de nouveaux établissements étaient compromis. Une analyse publiée le 5 novembre par l'entreprise de cybersécurité Censys révèle que 6 695 systèmes ou hôtes associés aux contrôleurs frigorifiques concernés étaient accessibles depuis Internet le 9 octobre. Le 5 novembre, ce nombre avait chuté à 3 124.
Cette diminution de 53 % montre que l'exposition des équipements a considérablement reculé après les attaques, sans permettre de savoir combien ont réellement été corrigés. En France, une importante réduction avait déjà été observée quelques jours après la première vague. Dans d'autres pays, plusieurs équipements sont demeurés exposés jusqu'aux événements de novembre.
Le problème ne se limite donc pas aux vulnérabilités informatiques. Il soulève aussi des questions sur la maintenance, les mises à jour et la responsabilité de sécuriser ces équipements.
Une menace qui dépasse largement les supermarchés
Les systèmes de réfrigération industrielle ne sont pas les seuls équipements physiques connectés à des réseaux informatiques. On retrouve des technologies comparables pour gérer le chauffage et la ventilation des bâtiments, contrôler certains accès, superviser des usines et assurer le refroidissement des centres de données.
Ces systèmes ne présentent pas nécessairement les mêmes faiblesses, mais ils partagent un défi : ils peuvent demeurer en service pendant de nombreuses années, parfois bien après la fin du support de leurs logiciels.
Le 5 novembre, les autorités américaines, dont le FBI et la CISA, ont d'ailleurs lancé un avertissement concernant la menace persistante qui vise les systèmes de réfrigération industrielle. Pour les entreprises canadiennes, ces attaques européennes devraient servir de rappel. La question n'est pas seulement de savoir si les ordinateurs et les serveurs d'une organisation sont bien protégés. Il faut aussi se demander qui peut accéder à distance aux équipements qui assurent le fonctionnement quotidien de ses installations.
Car lorsqu'un pirate prend le contrôle d'un ordinateur, les conséquences peuvent être numériques. Lorsqu'il prend le contrôle d'un système de réfrigération, les dommages deviennent bien réels.
Pour aller plus loin : comment ces équipements sont-ils piratés ?
Les cyberattaques contre les réfrigérateurs européens soulèvent également des questions sur la sécurité des équipements industriels connectés. Comment des pirates peuvent-ils accéder à ces installations malgré les pare-feu ? Pourquoi certaines vulnérabilités demeurent-elles exploitables alors que des correctifs existent ?
Dans le texte Cybersécurité industrielle : les failles derrière les réfrigérateurs piratés, MinuteTech décortique les failles découvertes dans les contrôleurs Danfoss et Copeland, les méthodes d'accès à distance et les difficultés rencontrées par les entreprises pour sécuriser leurs équipements.
À lire aussi : comment les objets connectés sont devenus des machines à collecter des données.